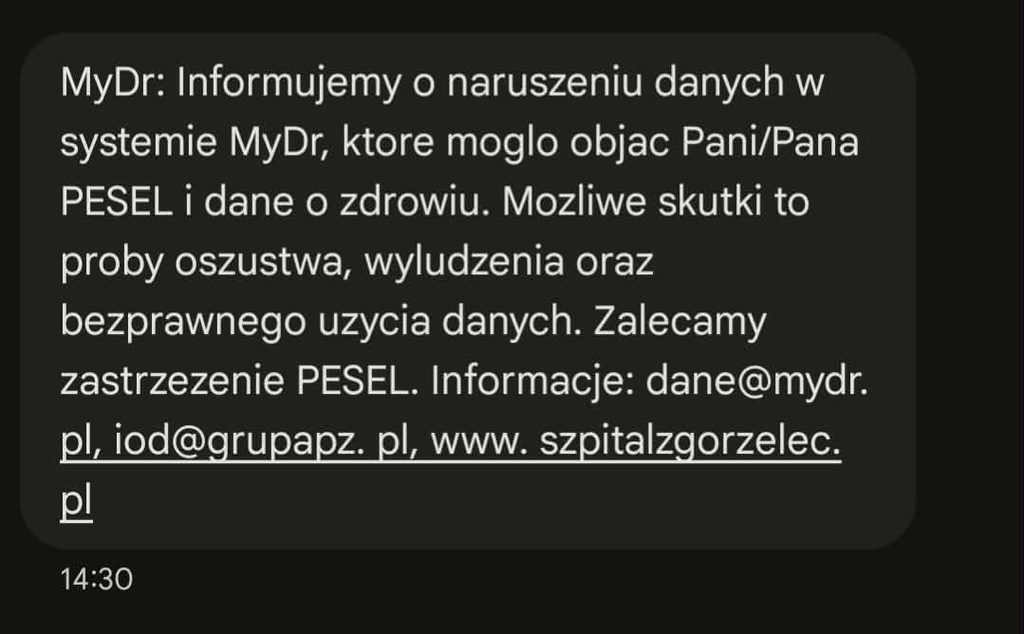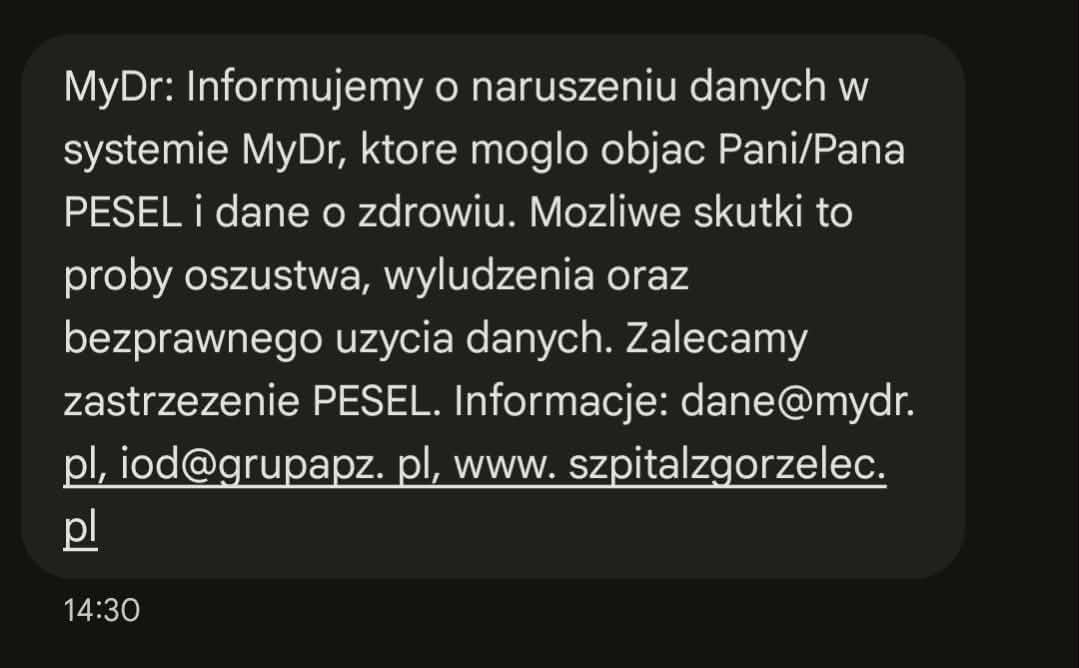
Do pacjentów placówek medycznych w całej Polsce – w tym szpitala w Zgorzelcu – mógł przyjść SMS od nadawcy Twoje Zdrowie, o treści:
„Informujemy o naruszeniu danych w systemie MyDr, które mogło objąć Pani/Pana PESEL i dane o zdrowiu”. Dalej odbiorcy są ostrzegani przed możliwymi próbami oszustwa, wyłudzenia oraz bezprawnego wykorzystania danych. Nadawca zaleca również zastrzeżenie numeru PESEL.
Sprawa dotyczy cyberataku na firmę MyDr, która dostarcza systemy informatyczne wykorzystywane przez placówki medyczne. Ministerstwo Zdrowia potwierdziło w sierpniu, że doszło do incydentu cyberbezpieczeństwa.
Skala zdarzenia jest bardzo duża. Według informacji przedstawianych w związku z incydentem systemy MyDr obsługiwały około 12 tys. placówek medycznych, a naruszenie mogło dotyczyć danych milionów osób.
Zgorzelecki szpital informuje na swojej stronie:
„Z przykrością informujemy, że system naszego podmiotu przetwarzającego, tj. MyDr Sp. z o.o. z siedzibą w Warszawie, padł ofiarą cyberataku, w wyniku którego doszło do naruszenia ochrony Pani/Pana danych osobowych.
Chcielibyśmy podkreślić, że nie oznacza to, że Pani/Pana dane zostały odczytane, wykorzystane lub upublicznione. Zespoły MyDr oraz zewnętrzni eksperci stale monitorują sytuację i nie wykryli, aby dane objęte incydentem zostały publicznie udostępnione. Przeprowadzone przez podmiot przetwarzający analizy śledcze potwierdziły, że incydent został opanowany oraz że nie ma dowodów wskazujących na dalszy nieuprawniony dostęp do systemów.
Ustalenia dokonane przez podmiot przetwarzający przy wsparciu ekspertów zajmujących się analizą śledczą wskazują, że incydent obejmował ograniczony zakres danych przed 12 kwietnia 2024 r., z wyjątkiem nielicznych przypadków, w których mógł również objąć dane zawarte w anulowanych skierowaniach na badania medyczne wystawione po tej dacie.
Wśród danych objętych incydentem mogły znaleźć się Pani/Pana: imię, nazwisko, adres zamieszkania, dane kontaktowe, numer PESEL, dane dotyczące zdrowia i ubezpieczenia społecznego oraz, jeśli zostały podane, informacje dotyczące pracodawcy lub inne dane identyfikacyjne.
Nie można jednak wykluczyć, że ze względu na charakter incydentu, w określonych okolicznościach, może on wiązać się z wysokim ryzykiem dla praw lub wolności osób, których dane zostałyby niewłaściwie wykorzystane. Chcemy pomóc Pani/Panu zachować bezpieczeństwo, dlatego przekazujemy informacje o ewentualnych konsekwencjach oraz zalecanych środkach ostrożności, które mogą pomóc w ochronie danych osobowych i ograniczeniu potencjalnych skutków incydentu”.
Co zrobić po otrzymaniu wiadomości?
Przede wszystkim nie należy ignorować SMS-a, ale też nie ma powodu do paniki.
Jeżeli wiadomość dotyczy nas i wskazuje na możliwość ujawnienia numeru PESEL, warto go zastrzec w aplikacji mObywatel lub przez urząd. Takie działanie rekomenduje również Urząd Ochrony Danych Osobowych.
Warto również zachować szczególną ostrożność w najbliższym czasie. Osoby posiadające informacje o wycieku mogą próbować wykorzystać je do podszywania się pod bank, przychodnię czy inną instytucję. Nie należy podawać przez telefon ani SMS-em haseł, kodów BLIK, kodów autoryzacyjnych czy danych do logowania.
Ministerstwo Zdrowia również zaleca ostrożność wobec wiadomości SMS, e-maili i telefonów, a także stosowanie silnych haseł i uwierzytelniania wieloskładnikowego.
Jeśli dostałeś taki SMS, nie jesteś jedyną osobą. To element trwającego procesu informowania pacjentów o skutkach incydentu w systemie MyDr. Pełna informacja szpitala dostępna jest TUTAJ.